这一切,从一封意料之外的致歉信开始。
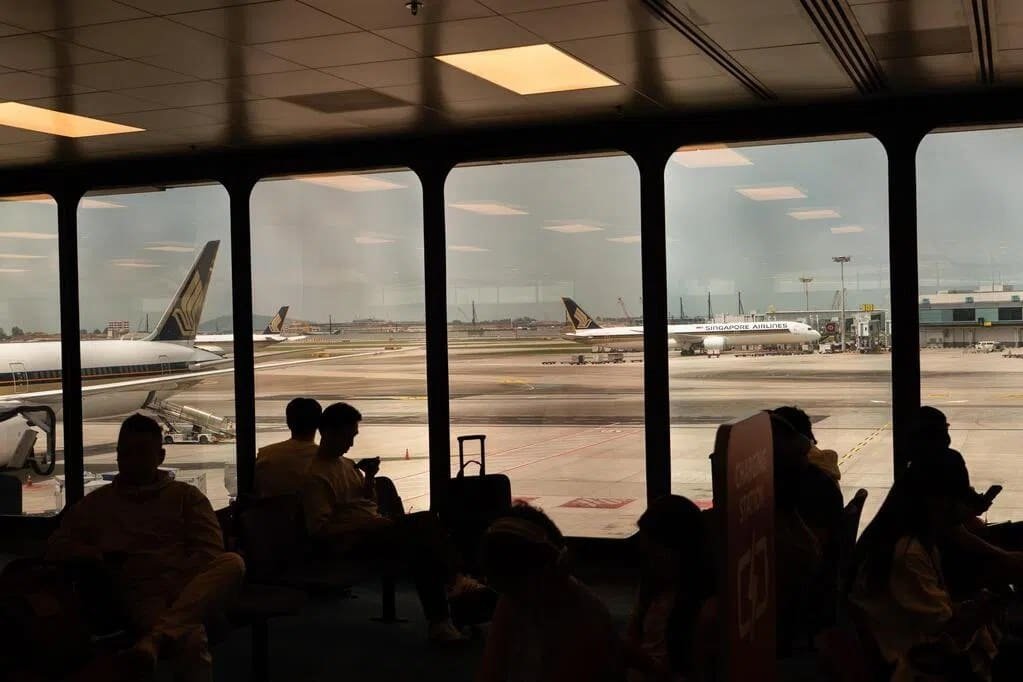
对许多曾搭乘新加坡航空的旅客来说,收到航空公司主动联系、告知预订编号须更改的通知,实在是始料未及——更令人不安的是,背后竟是一场波及全球多家航空公司的新航数据泄露事故。
事件核心:供应商平台出现安全漏洞
2026年11月3日,新加坡航空公司正式证实,旅游科技公司Amadeus所运营的预订系统平台存在安全漏洞,导致约4万6000个新航机票预订记录遭到未经授权的访问。受影响的信息包括乘客姓名、机票预订编号、行程安排及舱位等级。
情况更为严峻的是,其中约620个预订记录所含的信息范围更广,涵盖客户电邮地址、电话号码、旅游证件资料,以及KrisFlyer飞行里数计划的会员账号。
Amadeus确认,遭读取的资料不涉及银行账号或信用卡信息,机票预订记录亦未遭篡改。新航方面同时强调,自身的信息技术系统并未受到入侵,安全事故仅限于Amadeus平台。目前,新航已采取预防措施,主动联系受影响旅客并为其更换预订编号。
不只是新航:多家亚太航空公司同样受波及
这起Amadeus网络安全事故的影响远不止新航一家。根据媒体报道,马来西亚航空、国泰航空、日本航空、全日空、大韩航空及韩亚航空均受到牵连。
从数字来看,受影响规模相当可观:
- 国泰航空:约5万3000个机票预订记录受影响
- 日本航空:约9万2000名客户受影响
- 全日空:约3万7800名客户受影响
Amadeus在事故声明中指出,其旅游预订显示环境存在漏洞,并于10月20日至28日期间陆续通知受影响的各家航空公司。涉及的数据处理时间跨度,可能涵盖2023年8月至2026年9月期间。
旅客最想知道的:这次泄露会影响什么?
这次数据泄露是否意味着账户遭盗用或机票被篡改?
根据目前已知信息,Amadeus明确表示,本次事故不涉及银行或信用卡资料,且没有任何机票预订记录被修改。然而,电邮地址、电话号码及旅游证件信息一旦落入不法之徒手中,仍可能成为网络钓鱼或诈骗攻击的跳板。受影响的新航乘客应提高警惕,对任何自称来自航空公司的可疑通知或链接保持戒心。
新加坡数据保护意识的考验时刻
这并非新航首次面临此类危机。2021年2月,空运资讯科技公司SITA的乘客服务系统遭入侵,导致约58万名新航KrisFlyer及PPS俱乐部会员的资料外泄——那是迄今为止新航规模最大的个人资料泄露事故。
此次Amadeus事故,则成为新航近年来规模第二大的个人资料保护危机。
在新加坡,个人资料保护委员会(PDPC)及网络安全局均已接获通报,当局正进一步了解事态发展。事件再次引发各界对第三方服务供应商安全标准的关注——当企业将核心业务流程外包给技术供应商时,客户数据的保护责任,究竟由谁来最终把关?
信任,是比机票更难补回的东西
新航在声明中向受影响乘客表示歉意,并重申保护客户个人资料是公司的重要责任。这句话,对那些长年忠实搭乘新航、积累KrisFlyer里程的旅客而言,或许是一份迟来的承诺。
对广大旅客来说,此事最值得留意的行动提示是:定期检查自己的KrisFlyer账户是否有异常活动,提防来自不明来源的网络钓鱼电邮,并在收到航空公司联系时,务必通过官方渠道核实信息的真实性。数据安全,从来不只是企业的责任,也是每一位数字公民自我保护意识的日常实践。